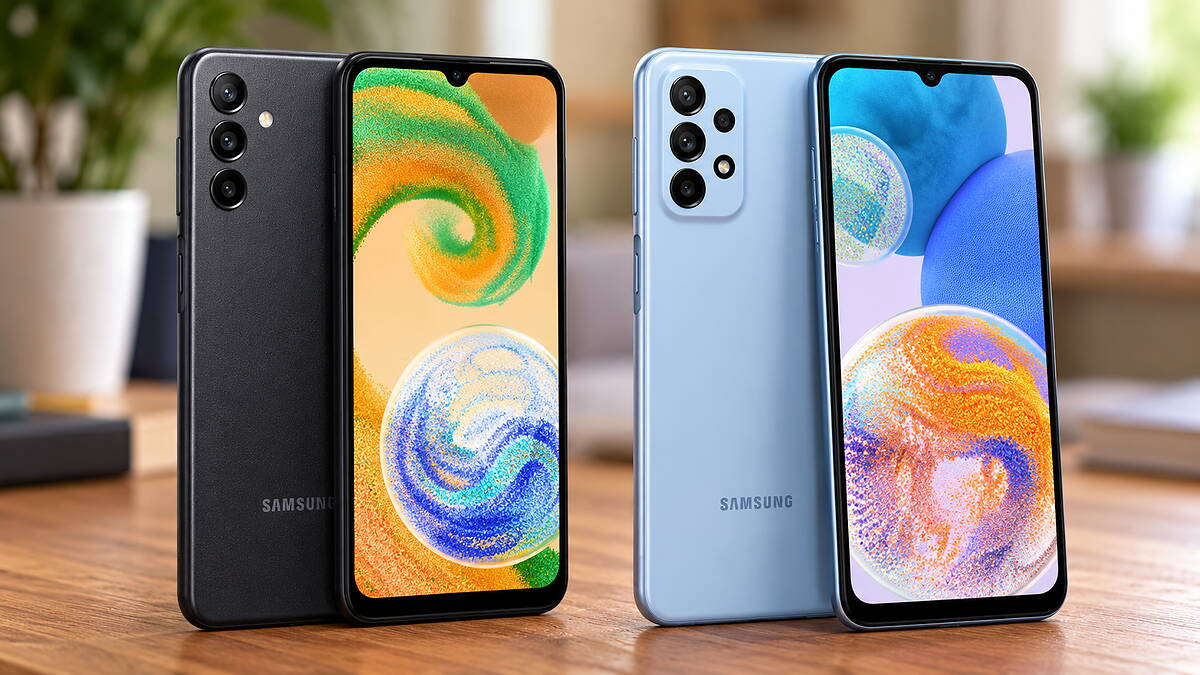
Aki 2022-ben Galaxy A04s vagy Galaxy A23 5G telefont vett, annak a készüléke, most 2026-ra elérte a gyári támogatás végét. A Samsung hivatalos biztonsági oldalán (security.samsungmobile.com) a frissítést kapó modellek listája három csoportban található meg, az havi, negyedéves és egyéb rendszeres frissítést kapó készülékek. Októberben a két típus egyik csoportban sem szerepel már.
Ez a felsorolt két modell nagyjából négy évig kapott frissítéseket. A német Borncity összefoglalója szerint az A23 5G Android 12-vel érkezett, két nagy Android-frissítést kapott egészen az Android 14-ig, utána pedig negyedévente érkeztek rá biztonsági javítások. Ugyanennek a telefonnak a csak 4G-s változata már 2026 áprilisában kikerült a frissítési támogatás rendszeréből.
Mi változik ezzel?
Első ránézésre semmi, ugyanis a telefonnal ugyanúgy lehet telefonálni, üzenetet küldeni, böngészni, a megszokott alkalmazások is működnek, és ezeket a Google Play továbbra is frissíti. Ami elmarad, az a rendszer szintjén felfedezett hibák javítása. Csak az októberi biztonsági csomag kilenc kritikus és több mint harminc magas súlyosságú Google-hibát, valamint 27 Samsung-specifikus sebezhetőséget foglalt magában. A jövőben ezekhez hasonló hibák ezen a két telefonon sajnos már nyitva maradnak.
A gyakorlati kockázat innentől fogva folyamatosan nő. Egy frissítés nélküli telefon nem lesz egyik napról a másikra veszélyes, de minél több idő telik el, annál több probléma gyűlik fel rajta, amelyeket a csalók kihasználhatnak. Leginkább azoknál számít ez, akik a telefonon bankolnak, vásárolnak vagy hivatalos ügyeket intéznek, hiszen az adatokhoz sokkal könnyebben hozzáférhetnek a csalók.
Mikor jöhetnek gondok a banki appokkal?
Itt van egy kevéssé ismert határidő. A Google 2024 decemberében bejelentette, hogy a Play Integrity nevű ellenőrzés legszigorúbb szintje Android 13-tól felfelé csak akkor ad zöld jelzést, ha a készülék az elmúlt egy évben kapott biztonsági frissítést. A változás 2025 májusától minden ezt használó alkalmazásra érvényes. Az A23 5G Android 14-et futtat, így rá ez a szabály vonatkozik.
Ezt a szigorú ellenőrzést nem minden alkalmazás kéri, és hogy egy adott banki vagy fizetési app használja-e, azt kívülről nem lehet megmondani. Annyi biztos, hogy nagyjából egy évvel az utolsó biztonsági frissítés után egyes érzékeny funkciók megtagadhatják a működést ezeken a telefonokon. A Netzwelt német szaklap arra is figyelmeztet, hogy egyes bankok elavult biztonsági szintű készülékről korlátozhatják a hozzáférést.
Mit tehet ebben az esetben a tulajdonos?
- Telepítse a legutolsó elérhető frissítést: Beállítások, Szoftverfrissítés, Letöltés és telepítés. A Samsung a lista lezárása után is kiadhat eseti javítást, de erre nem lehet számítani.
- Nézze meg a telefon pontos típusát és a biztonsági javítás dátumát: a Beállítások, A telefon névjegye, Szoftverinformáció menüben. Ebből látszik, mikor telik le az egyéves határidő.
- Alkalmazást csak a Google Play áruházból telepítsen: és ne kattintson SMS-ben vagy e-mailben kapott linkekre, főleg ha csomagról, banki ügyről vagy közüzemi számláról szól.
- Ha a telefont bankolásra is használja, tervezze be a cserét: és minél hamarabb tegye is meg. A Samsung újabb A-sorozatos típusai, például az A26 és az A27, már hat év frissítést kapnak.
Források: security.samsungmobile.com, borncity.com, android-developers.googleblog.com, netzwelt.de